

A böngészőbiztonság mint a modern IT-biztonság gyakran figyelmen kívül hagyott eleme
- E bejegyzés témái
- E bejegyzés szolgáltatásai
A gyakorlatban a legtöbb munkavállaló számára a központi munkahelyi környezet a webböngésző. Ezen keresztül érik el az e‑mailt, a dokumentumokat, az üzleti alkalmazásokat és más kulcsfontosságú rendszereket, ezért a böngésző jelenti az elsődleges felületet az üzletileg kritikus adatokhoz és folyamatokhoz.
Az utóbbi időben ennek az IT-biztonsági aspektusnak nagyobb figyelmet szentelnek, elsősorban a munkavégzés módjának változásai és a böngészőtől mint elsődleges hozzáférési környezettől való egyre nagyobb függőség miatt. Ennek ellenére a böngésző a biztonsági vitákban gyakran továbbra is másodlagos szerepben marad. A szervezetek a hálózat és a végponti eszközök védelmére összpontosítanak, és a klasszikus biztonsági mechanizmusokra támaszkodnak, miközben a modern támadások egyre gyakrabban a felhasználói munkamenetre, az identitásra és a hozzáférésre irányulnak.
Mivel ezek a folyamatok a gyakorlatban a böngészőben zajlanak, a kockázat egy része az alkalmazási rétegbe tevődik át, ahol a SaaS szolgáltatások használata történik. A bejelentkezések, a munkamenet-kezelés vagy az érzékeny adatokkal végzett munka során elkövetett hibák vagy visszaélések így gyorsan közvetlen hozzáféréshez vezethetnek az üzleti információkhoz.
Ha meg akarjuk érteni a modern biztonsági képet, a böngészőt fontos biztonsági pontként kell kezelnünk, nem pusztán technikai felületként az alkalmazások eléréséhez. A böngészőbiztonság aspektusa ugyanis egyre gyakrabban bizonyul elhanyagoltnak, noha kulcsszerepet játszik a SaaS szolgáltatásokhoz és az üzleti adatokhoz való hozzáférésben.
Hogyan vált a böngésző központi munkakörnyezetté
A digitális munkakörnyezet az elmúlt években jelentősen megváltozott. A klasszikus, helyben telepített alkalmazásokat nagyrészt felhőszolgáltatások váltották fel, amelyekhez a munkavállalók az interneten keresztül férnek hozzá. Az e‑mail, az együttműködési eszközök, az üzleti alkalmazások és a dokumentumkezelés ma többnyire SaaS szolgáltatásként érhetők el, közös belépési pontjuk pedig a webböngésző.
Ez az elmozdulás az alkalmazás- és hozzáférési architektúra fokozatos evolúciójából eredt. Emiatt a biztonsági modellek ezt gyakran nem szerkezeti változásként, hanem a meglévő megközelítések folytatásaként kezelték. A gyakorlatban azonban a böngészővé vált az a tér, ahol a kulcsfontosságú üzleti folyamatok végrehajtása és az érzékeny adatok feldolgozása történik.
Ma ugyanabban a környezetben különböző használati kontextusok egyesülnek. A felhasználók a böngészőn keresztül érik el a vállalati alkalmazásokat, a külső szolgáltatásokat és a személyes tartalmakat is, gyakran ugyanazon eszközökön és ugyanazon munkamenetekben. Ez növeli a munkakörnyezet összetettségét, és elhalványítja azokat az egyértelmű elválasztóvonalakat, amelyekre a hagyományos biztonsági megközelítések épültek.
Emellett a böngésző már nem passzív eszköz. A munkamenetek kezelése, az identitás ellenőrzése, a hitelesítő adatok tárolása és a bővítmények használata aktív közvetítő szerepet ad neki a felhasználó és az üzleti rendszerek között. Éppen ez az interakciós rész gyakran kevésbé kontrollált, mint a háttérinfrastruktúra.
Ennek eredménye egy olyan környezet, ahol az üzleti adatokhoz és szolgáltatásokhoz való hozzáférés már nem a hálózatban vagy a szerveren kezdődik, hanem a böngészőben futó felhasználói munkamenetben. Ennek az elmozdulásnak a megértése kulcsfontosságú a modern biztonsági kockázatok megértéséhez.
Hogyan zárjuk be a figyelmen kívül hagyott biztonsági rést
A kockázatok hatékony kezelése olyan szervezeti és technikai intézkedések kombinációját igényli, amelyek a böngészőben zajló tényleges alkalmazáshasználatot célozzák, nem csupán a háttérinfrastruktúrát.
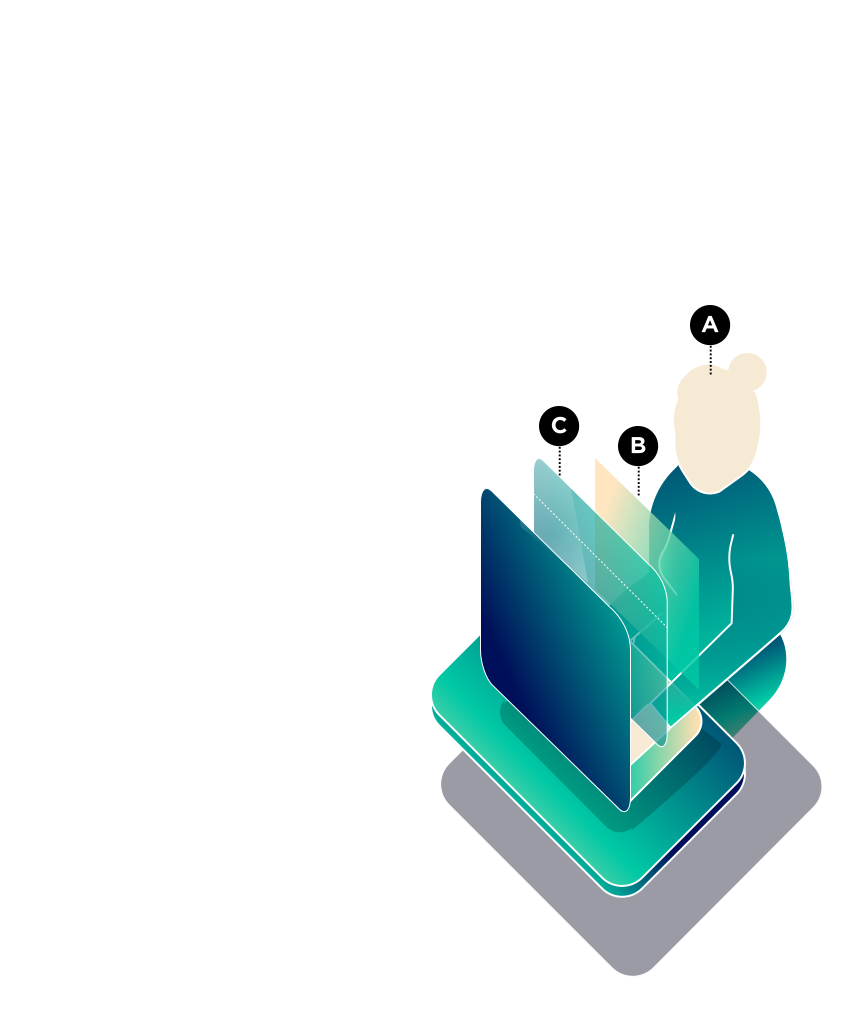
- A Felhasználói tudatosság növelése: a rendszeres képzések, valamint az adathalász-támadások szimulálásának és a munkavállalói reakciók tesztelésének lehetősége segít megérteni a viselkedési mintákat és azonosítani a tipikus kockázatokat, de a komplex munkakörnyezetben nem tud minden hibát megelőzni.
- B Technikai intézkedések magában a böngészőben: a központilag kezelt beállítások, például a csoportházirendek és korlátozások csökkentik a támadási felületet, és még a visszaélés bekövetkezte előtt megakadályozzák a kockázatos műveleteket.
- C Munkamenet‑felügyelet: a felhasználói munkamenetek monitorozása és korlátozása lehetővé teszi az eltérések észlelését, és csökkenti a hibák vagy visszaélések hatását, még akkor is, ha a hozzáférés legitimnek tűnik.
Miért vallanak gyakran kudarcot a klasszikus biztonsági eszközök a böngészőben
A legtöbb klasszikus biztonsági eszközt olyan környezetekre tervezték, ahol az alkalmazások helyben vannak telepítve, és a hálózati zónák egyértelműen el vannak választva. Ilyen architektúrákban a biztonság a hálózatra, a végponti eszközökre és a szerverekre összpontosult, miközben a böngészőt technikailag jelentéktelen kliensként kezelték.
A modern környezetben az üzleti alkalmazásokhoz való hozzáférés a felhasználó identitásánál és a böngészőben futó munkameneténél kezdődik. A klasszikus eszközök, mint a vírusvédelem, a tűzfalak és a behatolásészlelő rendszerek, gyakran nem rendelkeznek közvetlen rálátással a felhasználói munkameneten belüli történésekre.
További problémát jelent, hogy számos modern támadás nem technikai sérülékenységeket használ ki, hanem a legitim hozzáférési mechanizmusokat. A hitelesítő adatok ellopása, a munkamenetek átvétele vagy a bővítmények visszaélésszerű használata a legitim felhasználói kontextuson belül zajlik, ezért nehéz megkülönböztetni a szokásos munkától.
Mivel a böngészőket rugalmasságra és bővíthetőségre tervezték, a támadási felület tovább növekszik. A bővítmények, a bejelentkezési adatok tárolása és a külső szolgáltatásokkal való integrációk rést teremtenek aközött, amit a biztonsági eszközök felügyelnek, és aközött, ahol ténylegesen megvalósul az üzleti adatokhoz való hozzáférés.
Támadások, amelyek nem tűnnek támadásnak
A böngészőben zajló modern támadások jelentős része nem technikai sérülékenységeket használ ki, hanem a szokásos használati mintákat. A felhasználó egy ismert szolgáltatáshoz fér hozzá, a bejelentkezés sikeres, a munka látszólag eltérések nélkül folyik. Ennek ellenére a felhasználói munkamenet már kompromittálódhatott.
Gyakori példák közé tartozik a bejelentkezési adatok vagy munkamenetek ellopása meggyőző hamis oldalak segítségével, a meglévő munkamenetek visszaélésszerű kihasználása újbóli bejelentkezés nélkül, valamint olyan bővítmények, amelyek jogszerű hozzáféréssel rendelkeznek a lapok és űrlapok tartalmához. Az ilyen tevékenységek legitim böngészői környezeten belül zajlanak, és a klasszikus biztonsági mechanizmusok gyakran nem észlelik őket.
E támadások sajátossága, hogy a felhasználó gyakran nem követ el nyilvánvaló hibát. A folyamatok helyesnek tűnnek, nincs figyelmeztetés, a következmények pedig csak akkor válnak láthatóvá, amikor a támadó már hozzáférést szerzett az adatokhoz. Éppen ezért kerülik el az ilyen támadások a klasszikus biztonsági mechanizmusok észlelését, és nehezen illeszthetők be a meglévő biztonsági modellekbe.
Miért nem elegendő pusztán a tudatosság növelése
A böngészőalapú támadások kezelésekor a szervezetek gyakran azzal magyarázzák a helyzetet, hogy a felhasználó rossz hivatkozásra kattintott, vagy megbízott a hibás tartalomban. Ez a megközelítés leegyszerűsíti a problémát, de nem tükrözi a modern munkakörnyezetek valóságát.
A felhasználók ma összetett, gyorsan változó környezetben dolgoznak, ahol ugyanazon böngészőn belül fonódnak össze különböző alkalmazások, identitások és munkafolyamatok. A támadásokat úgy tervezik, hogy a legitim folyamatokat utánozzák, és a szokásos viselkedést használják ki, nem pedig a figyelmetlenséget vagy a tudáshiányt. Ilyen körülmények között önmagában a felhasználói tudatosság nem helyettesítheti a technikai biztonsági kontrollokat.
Ha a biztonsági modell elsősorban arra épül, hogy a felhasználó nem hibázik, akkor eleve ideális feltételeket tételez fel. A gyakorlatban azonban sokkal hatékonyabb abból kiindulni, hogy hibák előfordulnak, és gondoskodni arról, hogy következményeik korlátozottak maradjanak.
A böngésző mint új biztonsági ellenőrzési pont
Ha az üzleti alkalmazásokhoz való hozzáférés a böngészőben futó felhasználói munkamenetben kezdődik, akkor a biztonsági kontrollok egy részének is ott kell működnie. Ez nem a meglévő biztonsági megoldások kiváltását jelenti, hanem kiegészítést ott, ahol a klasszikus mechanizmusoknak nincs közvetlen ráhatásuk.
A böngésző lehetővé teszi a biztonsági irányelvek érvényesítését az alkalmazásokhoz és adatokhoz való hozzáférés pillanatában. A munkamenet‑felügyelet, a hozzáférési kontextus ellenőrzése, a kockázatos műveletek korlátozása és az eltérések észlelése közvetlenül a felhasználói munkameneten belül megvalósítható. Így a biztonsági felügyelet közelebb kerül az alkalmazások tényleges használatához, anélkül hogy kizárólag a felhasználói viselkedésre vagy a hálózati kontrollokra támaszkodna.
Ez a megközelítés lehetővé teszi a szervezetek számára, hogy korlátozzák a hibák és visszaélések hatását, függetlenül azok eredetétől. A böngésző így a biztonsági architektúra részévé válik, nem csupán az alkalmazásokhoz való hozzáférés felületévé.
Összegzés
A modern munkakörnyezet nagyrészt a felhőbe költözött, ezzel pedig megváltozott a webböngésző szerepe is. A böngésző az alkalmazásokhoz, adatokhoz és üzleti folyamatokhoz való hozzáférés központi pontjává vált, és az a környezet, ahol a kulcsfontosságú felhasználói interakciók zajlanak. Ennek ellenére a biztonsági modellek gyakran még mindig másodlagos komponensként kezelik, nem pedig a biztonsági architektúra szerves részeként.
Az identitásokhoz, munkamenetekhez és hozzáférésekhez kapcsolódó kockázatok hatékony kezelése a biztonsági architektúra átfogó szemléletét, valamint a technikai, folyamat- és szervezeti szempontok összehangolását igényli. Ebben az összefüggésben a böngésző nem elszigetelt elem, hanem egy tágabb biztonsági ökoszisztéma része.
Ha Önöket is aggasztja, mennyire vannak védve felhasználóik és hozzáféréseik a SaaS szolgáltatások mindennapi használata során, itt az ideje, hogy megismerkedjünk.
Segítünk az alábbiakkal:
-
Menedzselt IT-szolgáltatások
A menedzselt IT-szolgáltatásokat (MSP) stratégiai partnerségként értelmezzük, nem csupán műszaki támogatásként. Az Ön infrastruktúrájának üzemeltetését mi vállaljuk át, Ön pedig a...
-
Felhő, infrastruktúra és biztonság
Mivel három különböző helyszínen több klasztert és 400+ szervert üzemeltetünk, joggal mondhatjuk, hogy a Humanfrog a felhőben született. Ez különösen nyilvánvaló a vezető globális...
Kapcsolódó esettanulmányok


Kapcsolódó bejegyzések

Domen Česnik
A Humanfrog felkerült a Future 100 Slovenija listára, amely a további növekedésre és nemzetközi fejlesztésre jelentős potenciállal rendelkező száz szlovén vállalatot foglalja magában. Számunkra ez fontos elismerés eddigi munkánkért és megerősítése annak, hogy jó úton járunk. Egyúttal ez a besorolás további lendületet ad a jövőre nézve. Ösztönöz bennünket a további fejlődésre, a szakmai tudás erősítésére és olyan fejlett technológiai megoldások létrehozására, amelyek ügyfeleinknek hosszú távú üzleti értéket hoznak.

Matej Vidmar
A Proxmox VE-t egyre gyakrabban használják összetettebb éles környezetekben is, ezért egyre fontosabb kérdés, miként lehet ezeket a környezeteket hatékonyan megvédeni. A virtuális gépek biztonsági mentése ebben csak egy elem. A gyakorlatban ugyanilyen fontos a megbízható replikáció, a gyors helyreállítás, a platformok közötti migráció lehetősége, valamint a hozzáférések és az infrastruktúra megfelelő kezelése.

Domen Česnik
Nyaralás előtt ellenőrizzük, hogy megvannak-e a dokumentumok, van-e hozzáférésünk a bankszámlához, megvannak-e a foglalások másolatai és a biztosítás. Sokkal ritkábban vizsgáljuk meg, hogy a mi vállalatunknak is van-e „tartalék terve” a digitális életére. Hol vannak tárolva az adatai? Ki fér hozzájuk? Át tudjuk-e vinni máshová? És tudnánk-e működni, ha egy kulcsfontosságú szolgáltató hirtelen elérhetetlenné válna?

Matjaž Tomažič
Képzeljen el egy teljesen hétköznapi helyzetet. Beszáll a liftbe, ön előtt ott a szintszámokkal ellátott panel. Tudja használni? Természetesen. Éppen ezért írok ma ódát a lifthez – a legegyszerűbb felhasználói felülethez. A lift felhasználói felülete – ha azt a néhány számot egyáltalán így nevezhetjük – a lehető legnagyobb fokú intuitivitással bír; olyan tulajdonsággal, amelyhez előzetes tanulás szinte nem is szükséges.

Domen Česnik
A többnyelvű weboldal másfél éve szerepelt a feladatlistánkon, de sosem találtunk rá igazán időt. Az ügyfélprojektek, az infrastruktúra, a fejlesztés és más napi teendők mindig elsőbbséget élveztek, így az oldal angol verziójának megvalósítása észrevétlenül csúszott. A probléma nem a tartalom vagy a tudás hiányában volt, hanem az idő- és egyeztetésigényes folyamatban. Csak akkor találtunk megoldást, amikor a fordítást összekapcsoltuk a meglévő publikálási folyamattal.
